Kritiek PHP-lek (PHP2Shell): wat het betekent voor jouw website
Twee kritieke lekken in PHP zelf raken vrijwel elke WordPress-, WooCommerce- en Magento-site. Wat er speelt, wat je vandaag regelt en waarom Synflow en onze klanten er geen last van hebben.
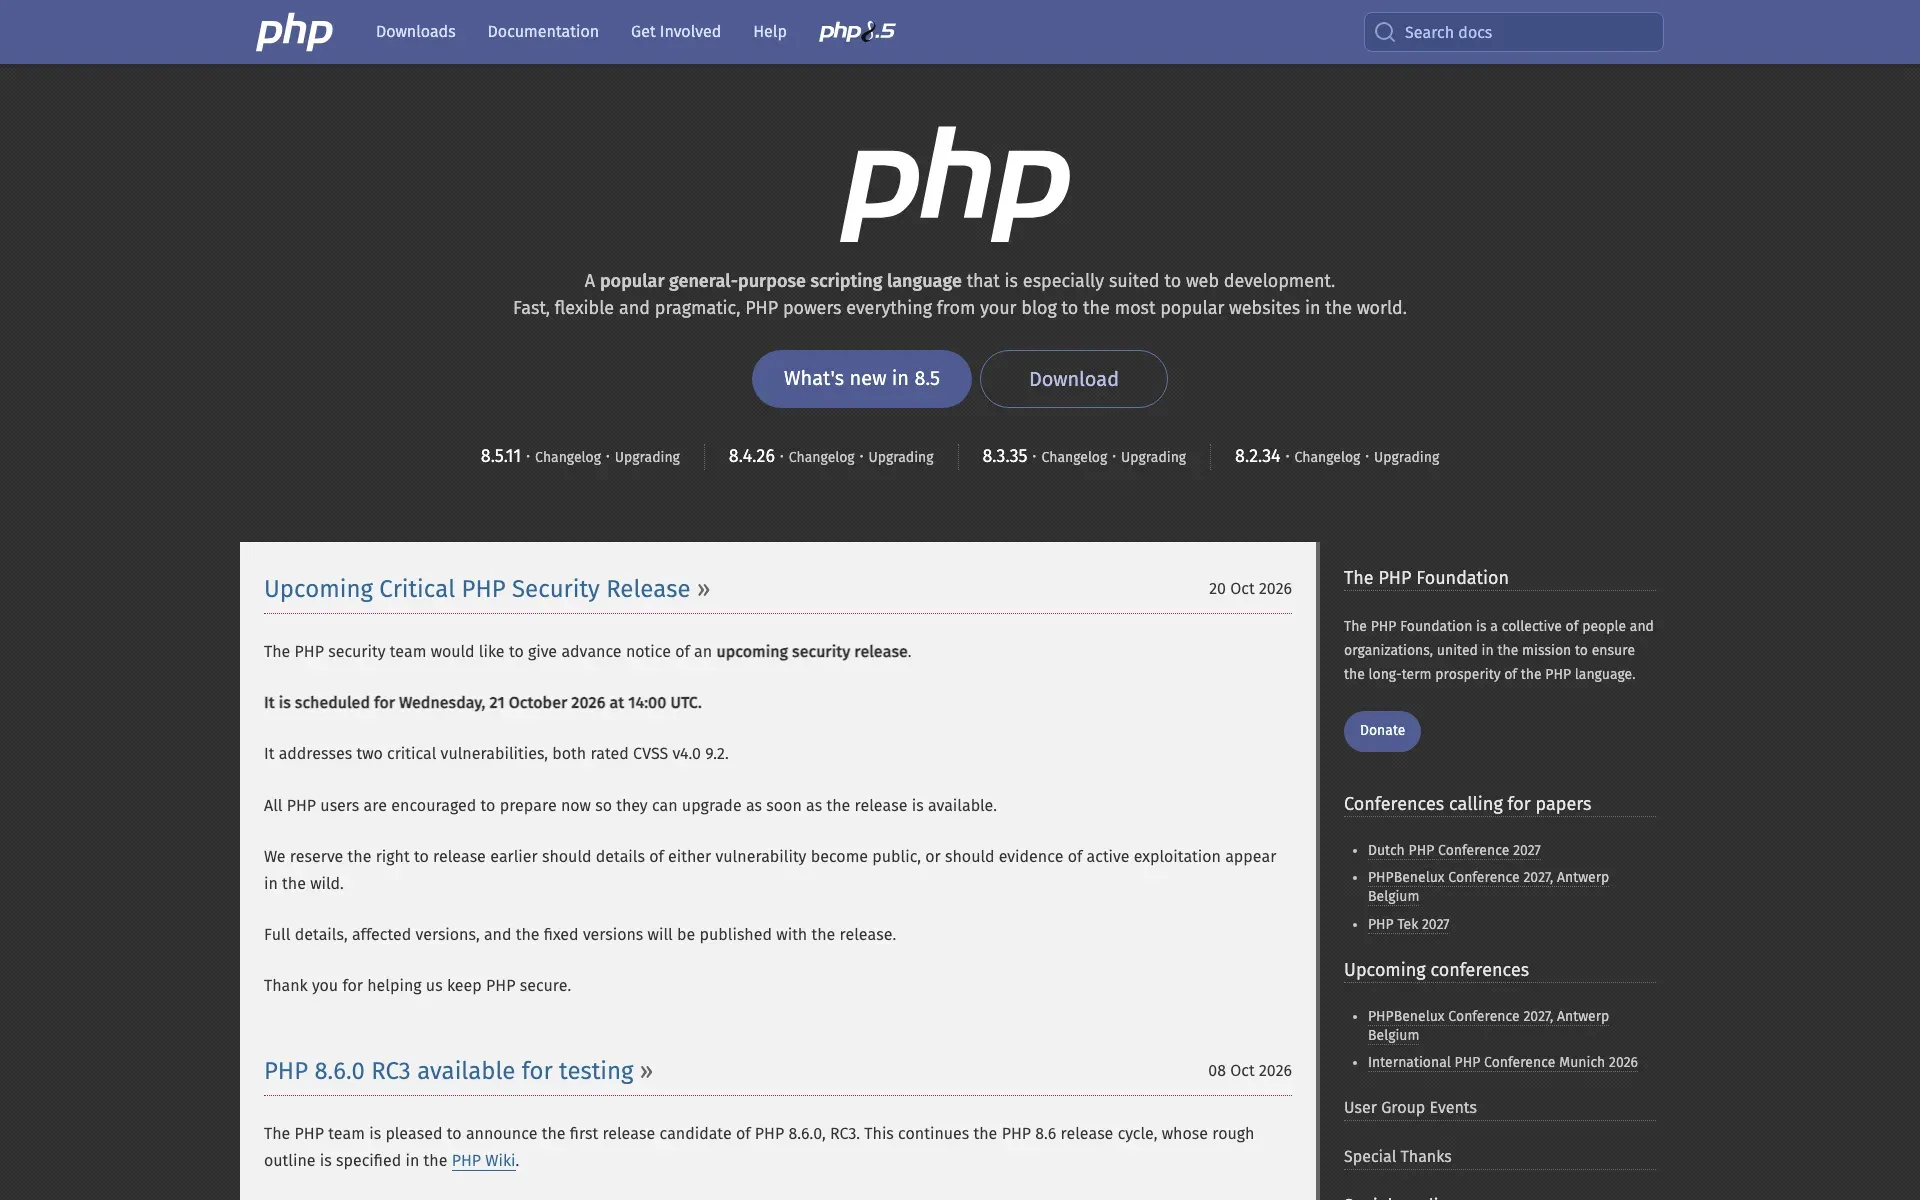
Twee kritieke lekken in PHP, bekend als PHP2Shell (CVE-2026-109618 en CVE-2026-109619), laten aanvallers op afstand code uitvoeren op de server. Het PHP-securityteam geeft beide een score van 9,2 uit 10 (PHP.net). Draait je site op WordPress, WooCommerce, Magento of een andere PHP-toepassing, update dan PHP zodra de patch er is. Synflow en de sites die we voor klanten bouwen en hosten draaien niet op PHP of WordPress en zijn niet kwetsbaar.
Wat is er aan de hand?
Het lek zit in de PHP-interpreter zelf, niet in een plugin of thema. Elke site op een kwetsbare PHP-versie loopt dus risico, welke software er ook bovenop draait (Patchstack). Securitybedrijf watchTowr heeft bevestigd dat de lekken echt zijn en heeft er één nagebouwd (watchTowr).
De tijdlijn, volgens Patchstack en Sansec:
- 20 oktober: details lekken uit voordat de patch klaar is. Samen met de details duikt een aanvalstool op, PHP2Shell.
- 21 oktober, ochtend: Cloudflare ziet de eerste aanvallen en zet WAF-regels live. Hostingpartijen melden misbruik bij Patchstack.
- 21 oktober, 14:00 UTC (16:00 in Nederland): PHP brengt de noodpatch uit.
Welke versies precies kwetsbaar zijn, maakt PHP pas bij de patch bekend. De aanvalstool claimt alles vanaf PHP 5.4 te raken (Sansec). Hoe serieus het genomen wordt, zie je aan wie offline ging: volgens Patchstack onder meer DigiD en MijnOverheid, volgens Sansec ook Tweakers, de Tweede Kamer en het NCSC, allemaal uit voorzorg.
Wat moet je vandaag doen?
- Zoek uit of je site op PHP draait. WordPress, WooCommerce, Magento, Shopware, Joomla en Drupal doen dat allemaal. Twijfel je, vraag het je hoster of bouwer.
- Update PHP zodra de patch er is. Volgens een PHP-kernontwikkelaar is dat de enige echte oplossing (Patchstack). Zit je op managed hosting, vraag dan vandaag wanneer je hoster de update doorvoert.
- Draai je PHP 8.1 of ouder? Officieel krijgt alleen PHP 8.2 en nieuwer nog updates. Oudere versies krijgen mogelijk geen fix (Sansec). Vraag je hoster nu naar een upgrade.
- Vergeet de rest niet. Een testsite, een oud subdomein of een vergeten installatie is net zo kwetsbaar als je hoofdsite.
- Installeer geen “fix”-plugins of losse codefragmenten die nu rondgaan. Die lossen niets op in de interpreter en kunnen zelf een risico zijn.
Kan je hoster niet direct patchen en is je site belangrijk, zoals een webshop met klantgegevens, overweeg dan om hem tijdelijk offline te halen. Een onderhoudsmodus in WordPress of Magento helpt niet, want PHP verwerkt het verzoek al voordat die modus iets doet (Sansec).
Helpen Cloudflare of php.ini-instellingen?
Een beetje, als noodverband. Cloudflare heeft WAF-regels voor de bekende aanvalspaden, maar die helpen alleen als je server uitsluitend verkeer via Cloudflare accepteert. Wie je server rechtstreeks bereikt, gaat er langs (Patchstack).
In php.ini kun je session.upload_progress.enabled uitzetten en session.use_strict_mode aanzetten. Dat verkleint de kans, maar sluit het lek niet, en het beschermt niet als sessies in Redis of de database staan (Sansec). Patchen blijft nodig.
Waarom hebben Synflow en onze klanten hier geen last van?
Onze eigen site en de sites van onze klanten draaien niet op PHP of WordPress. Synflow.nl is gebouwd met Astro en draait op Cloudflare Workers: geen PHP, geen PHP-server en geen WordPress. Een lek in de PHP-interpreter heeft dus niets om aan te vallen. Klant bij ons? Dan hoef je voor dit lek niets te doen.
Dat is geen toeval. Een site met minder bewegende delen heeft minder plekken waar het mis kan gaan. Waarom we bij nieuwbouw naar Astro neigen, en wanneer WordPress toch de betere keuze is, lees je in WordPress, Webflow of Astro.
WordPress is daarmee niet ineens een slechte keuze. Het draait op 40,7% van alle websites (W3Techs) en is prima veilig te houden, zolang iemand de updates bijhoudt. Dat bijhouden is precies wat een week als deze laat zien.
Veelgestelde vragen
Is mijn WordPress-site kwetsbaar?
Waarschijnlijk wel, tot PHP op je server is bijgewerkt. Het lek zit in PHP zelf, dus ook een volledig bijgewerkte WordPress-installatie met alle plugins up-to-date loopt risico. De update moet op serverniveau gebeuren, meestal door je hoster.
Is mijn Shopify-winkel kwetsbaar?
Shopify draait niet op PHP-hosting die je zelf beheert. Dit specifieke lek vraagt van jou geen actie. Gebruik je wel een losse PHP-koppeling of app op eigen hosting, controleer die dan.
Hoe weet ik of PHP op mijn server al is bijgewerkt?
Vraag het je hoster en vraag naar het versienummer. PHP publiceert bij de patch welke versies veilig zijn (PHP.net). Vergelijk die met wat je hoster opgeeft.
Mijn hoster reageert niet. Wat nu?
Dan heb je een probleem dat groter is dan dit ene lek. Overweeg de site tijdelijk offline te halen tot de patch erop staat. Wil je weg van PHP en naar een site die niet op PHP draait, bel ons of stuur een bericht.
Bronnen
- PHP.net, aankondiging critical security release, PHP, 20 oktober 2026
- Major security alert: PHP vulnerable to critical RCE, attacks ongoing, Patchstack, oktober 2026
- Critical PHP RCE: CVE-2026-109618 and CVE-2026-109619, Sansec, oktober 2026
- PHP Remote Code Execution FAQ: CVE-2026-109618 & CVE-2026-109619, watchTowr, oktober 2026
- Usage statistics of WordPress, W3Techs, september 2026
Benieuwd wat dit voor jouw merk betekent?
We nemen het artikel graag met je door tijdens een vrijblijvende werksessie. Geen verkooppraat, wel concrete stappen.